1Password for Agents : connecter une IA sans révéler son mot de passe
1Password for Agents permet aux agents IA de se connecter à vos comptes sans connaître vos mots de passe. Une réponse aux risques que soulève leur usage.
👁 119 lectures
Un porte-parole de Chase l’a récemment rappelé sans détour : les clients « ne devraient communiquer leurs identifiants ni leurs mots de passe à personne ». Pourtant, de plus en plus de personnes le font chaque jour, non pas pour aider un proche, mais pour donner accès à leurs comptes à des assistants IA chargés d’envoyer des e-mails, de réserver des voyages ou de gérer leurs finances. La même semaine, Axios a révélé que des banques américaines avaient commencé à détecter massivement l’activité d’agents IA dans les comptes de leurs clients. Des employés du secteur financier cités par Axios résument la situation en un mot : « terrifiante ».
Un problème qui a grandi plus vite que les solutions
Le scénario est d’une simplicité désarmante, et c’est précisément ce qui le rend difficile à maîtriser. Vous voulez que votre assistant IA paie une facture, réserve un billet ou consulte votre solde. L’agent a besoin d’accéder à votre compte. Vous lui donnez votre mot de passe. Il le mémorise, pour faciliter la prochaine tâche. Et c’est là que le contrôle vous échappe : une copie de vos informations confidentielles se retrouve dans des endroits que vous ne connaissez pas, que vous ne pouvez ni contrôler ni effacer.
Ce n’est pas un scénario de roman à suspense. C’est une réalité quotidienne que les banques commencent seulement à mesurer et à comprendre. Le principal problème mis en lumière par le rapport d’Axios n’est pas que les agents volent de l’argent. C’est quelque chose de plus subtil, et donc de plus difficile à corriger : dans la plupart des cas, les banques ne peuvent pas distinguer une opération décidée par le client d’une action effectuée par un agent auquel celui-ci a transmis ses identifiants, peut-être un mois plus tôt, peut-être dans un moment d’inattention.
Une clé, une alerte, une approbation : comment fonctionne 1Password for Agents
C’est à ce problème que répond 1Password for Agents, une plateforme lancée par le gestionnaire de mots de passe 1Password le jeudi 22 octobre 2026. Son architecture repose sur trois acteurs : l’agent, l’utilisateur et un intermédiaire, le gestionnaire de mots de passe. Aucun d’eux ne peut exercer seul un contrôle total sans l’accord des autres.
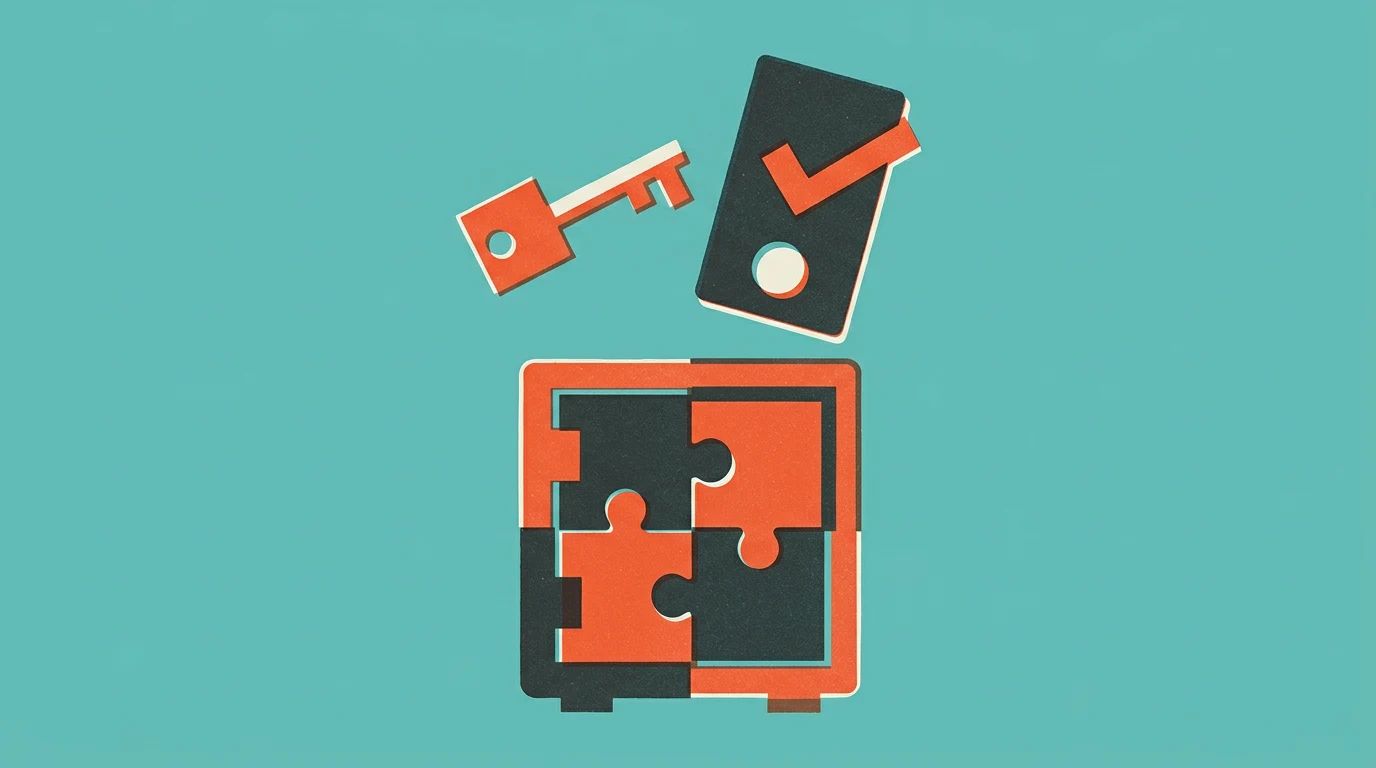
Lorsqu’un agent tente de se connecter au nom de l’utilisateur, une clé numérique unique confirmant son identité est générée et transmise à 1Password. L’utilisateur reçoit alors une notification lui demandant d’approuver la tentative de connexion. Ce n’est qu’après son accord que 1Password remplit lui-même les identifiants et donne accès au service à l’agent. Le mot de passe ne lui est jamais transmis, ni en clair ni sous forme chiffrée. L’agent peut accomplir sa tâche, mais ne sait pas quelle clé a été utilisée.
On pourrait croire à une précaution élémentaire qui aurait dû exister dès les débuts des agents IA. Pourtant, personne n’avait encore mis en place un tel dispositif à cette échelle et pour le grand public. L’entreprise le reconnaît dans son article de blog : « Transmettre un mot de passe, un secret ou un identifiant à un agent est un raccourci courant, mais qui peut laisser des informations sensibles dans des endroits que l’on ne contrôle plus, parce qu’une copie est enregistrée pour une prochaine fois. »
Google · Vos sourcesPromptif plus haut dans Google - en un clicAjouter aux sources préférées →La liste des agents compatibles reflète l’essor du secteur
Dès son lancement, 1Password for Agents prend en charge des agents développés par des entreprises qui dessinent aujourd’hui les contours du marché de l’IA : Claude Duet d’Anthropic, Dots et ChatGPT Work d’OpenAI, Grok Bot de xAI, Muse de Meta, ainsi que les agents de la start-up Town, spécialisée dans les assistants personnels. 1Password indique également travailler avec d’autres entreprises pour élargir la plateforme.
Cette liste n’a rien d’anodin : chacune des entreprises citées a développé ou annoncé ces derniers mois des agents capables d’aller au-delà de la génération de texte. Dots, d’OpenAI, automatise les finances personnelles ; ChatGPT Work s’intègre aux outils professionnels ; Claude Duet, d’Anthropic, coordonne des processus de travail complexes. Leur point commun ? Ils doivent tous se connecter quelque part. Jusqu’ici, ils le faisaient d’une manière qui suscitait, à juste titre, l’inquiétude des spécialistes de la sécurité.
1Password ne se lance pas dans une activité entièrement nouvelle. L’entreprise gère les mots de passe de millions de particuliers et d’entreprises et travaille depuis des années à la frontière entre commodité et sécurité. Appliquer cette logique aux agents IA relève davantage de l’évolution que de la révolution, mais d’une évolution dont le marché a manifestement besoin aujourd’hui.
Le problème de l’activité des agents dans les banques, décrit par Axios le jour même du lancement de 1Password for Agents, révèle les deux facettes d’un même phénomène. D’un côté, les utilisateurs délèguent déjà massivement leur vie numérique à des assistants IA, avant même que les mécanismes de protection nécessaires aient été mis en place. De l’autre, les institutions financières, conçues pour authentifier des personnes, ne savent tout simplement pas comment traiter le trafic généré par des machines agissant au nom de ces personnes.
Le porte-parole de Chase pourrait répéter son avertissement. Mais 1Password semble partir du principe que les utilisateurs continueront de donner accès à leurs comptes à des agents, et qu’il vaut mieux leur fournir un outil plus sûr que compter sur le fait qu’ils ne le feront pas.
More on this from PROMPTIF