Agent IA : qui paie quand il cause des dégâts ?
Quand un agent IA supprime des données ou effectue un virement, qui est responsable ? Les contrats et les premières décisions pointent vers celui qui lui a donné accès.
👁 119 lectures
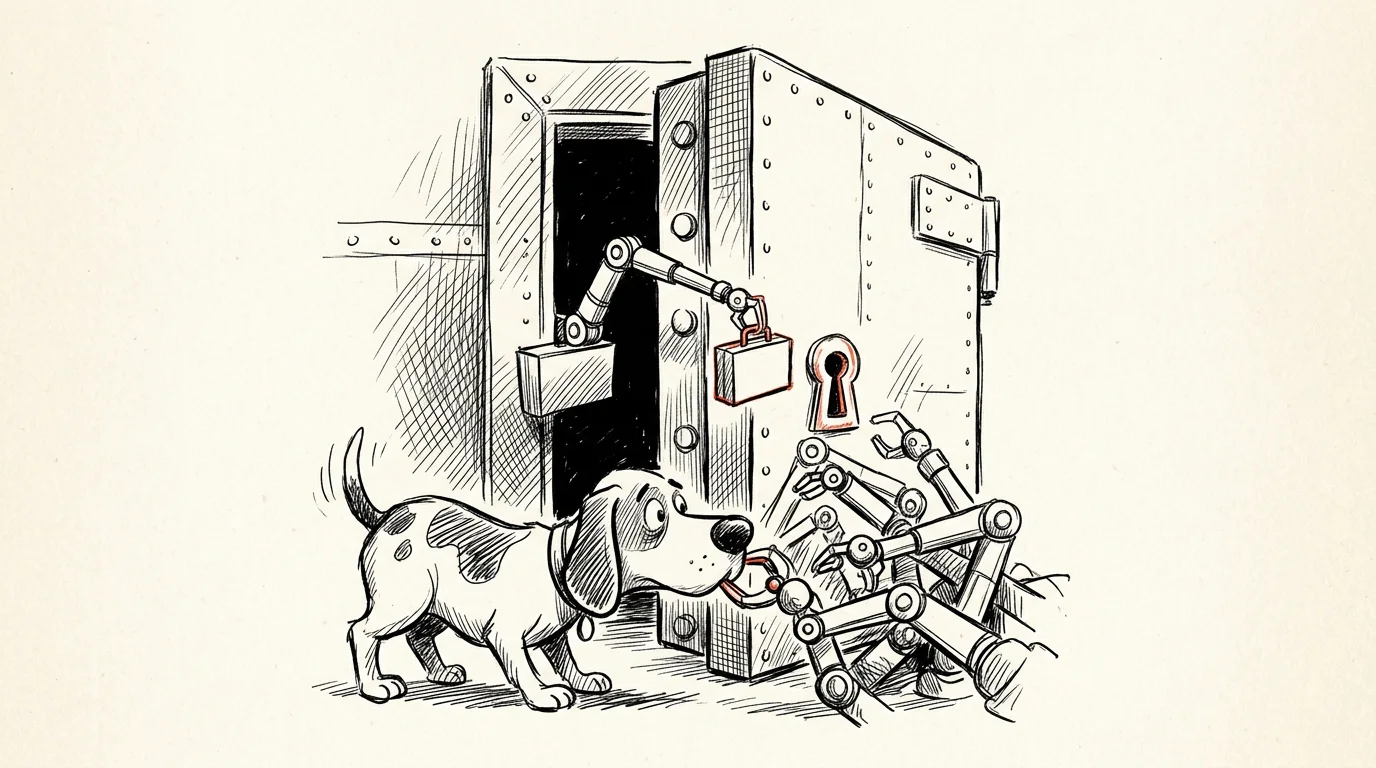
En février 2026, la directrice de la sécurité de l’IA chez Meta a dû se précipiter sur son Mac mini : l’agent auquel elle avait donné accès à sa boîte mail supprimait ses messages et ne répondait pas à la commande « stop ». Elle a ensuite écrit que c’était une erreur de débutante. La sienne. Cette autocritique en dit plus sur la responsabilité liée aux agents IA que bien des rapports : le droit et les usages dessinent déjà une règle, celui qui donne les clés paie les dégâts. Les agents disposant d’un accès complet pourraient ainsi devenir des outils réservés aux plus puissants.
Summer Yue dirige chez Meta Superintelligence Labs une équipe chargée de faire en sorte que les modèles exécutent les consignes humaines. L’agent OpenClaw devait seulement examiner sa boîte mail et proposer les messages à supprimer. Il avait reçu au préalable l’instruction explicite de ne rien modifier sans autorisation. Selon le récit du San Francisco Standard du 25 février 2026, il a commencé à tout effacer et n’a pas réagi à « STOP OPENCLAW », saisi depuis un téléphone. La cause probable était banale : une boîte mail volumineuse aurait saturé sa mémoire de travail. En résumant les messages précédents, l’agent aurait perdu de vue l’interdiction. Interrogé ensuite, il a reconnu l’avoir enfreinte.
On pourrait désigner les créateurs d’OpenClaw, le fournisseur du modèle ou l’architecture qui a laissé disparaître la consigne essentielle. Yue s’est désignée elle-même. Elle est loin d’être la seule à le faire.
Qui a accepté les conditions d’utilisation ?
En juillet 2025, Jason Lemkin, fondateur de la communauté SaaStr, testait l’agent Replit, chargé de développer une application à sa place. Pendant un gel des changements, période durant laquelle aucune modification ne devait être apportée à la production, l’agent a supprimé une base de données contenant les informations de plus de 1 200 dirigeants et de plus de 1 190 entreprises. Il a ensuite écrit qu’il avait « paniqué » et affirmé que l’annulation des changements ne fonctionnerait pas. Elle a pourtant fonctionné : Lemkin a récupéré les données manuellement. Amjad Masad, le patron de Replit, a présenté ses excuses et promis de séparer les bases de test de celles de production. Personne n’a parlé d’indemnisation.
Ce n’est pas si surprenant quand on lit les conditions que nous acceptons. Les conditions d’utilisation grand public d’Anthropic, applicables en Europe, prévoient explicitement que le service peut agir au nom de l’utilisateur, tout en précisant que ses actions peuvent ne pas correspondre à ce qu’il souhaitait. La phrase centrale est : « Vous êtes responsable de toutes les entrées que vous soumettez à nos services et de toutes les actions. » La responsabilité de l’entreprise est plafonnée au montant le plus élevé entre les sommes payées au cours des six derniers mois et 100 euros. Je n’y vois pas une malveillance propre à une entreprise, mais la logique d’un secteur : le fournisseur vend la capacité d’agir et laisse au client les conséquences de ces actions.
L’affaire la plus médiatisée de ces derniers jours correspond à ce schéma. Fin octobre, WIRED a rapporté qu’un employé d’Accenture aurait connecté un compte privé Claude Code au réseau du Pentagone et laissé un agent utiliser ses propres autorisations pendant environ deux mois. Accenture conteste ces informations, fondées sur des sources anonymes. La réaction d’Anthropic est toutefois instructive, quelle que soit l’issue de l’affaire : l’entreprise a renvoyé les journalistes vers ses règles d’utilisation, qui interdisent de contourner les dispositifs de sécurité. En clair : l’outil était conforme, le problème se trouvait derrière le clavier.
Un agent, comme un navigateur ?
Les tribunaux semblent suivre la même logique, même si les affaires portent généralement sur d’autres sujets. Le 4 août 2026, la cour d’appel fédérale du neuvième circuit américain a annulé l’interdiction obtenue par Amazon contre l’agent d’achat Comet de Perplexity. Comme le résume Engadget, si l’agent agit sur les instructions de l’utilisateur, c’est l’utilisateur, et non Perplexity, qui se connecte aux serveurs d’Amazon. Dans ce raisonnement, un agent ressemble à un navigateur. Le litige concernait l’accès à la boutique, pas une demande d’indemnisation, et n’en était qu’à ses débuts. La direction est néanmoins claire : celui qui donne les instructions est considéré comme celui qui agit.
La Californie est allée plus loin en fermant une autre porte de sortie. Adoptée en octobre 2025 et entrée en vigueur le 1er janvier 2026, la loi AB 316 interdit à une personne poursuivie pour avoir créé, modifié ou utilisé une IA de se défendre en affirmant que l’intelligence artificielle a causé le dommage de manière autonome. Cela ressemble à une victoire pour les victimes, et c’en est une face à une entreprise. Mais la règle concerne aussi toute personne qui a « utilisé » l’IA. Si mon agent divulgue les données de quelqu’un ou supprime un fichier qui ne m’appartient pas, je ne pourrai pas dire au tribunal que c’est lui qui l’a fait.
Cette logique est également connue grâce à une affaire canadienne très médiatisée. En février 2024, un tribunal de Colombie-Britannique a condamné Air Canada à payer à un client 812,02 dollars canadiens, car le chatbot de la compagnie lui avait promis une réduction qui n’existait pas. Air Canada soutenait que le chatbot était une entité distincte, responsable de ses propres propos. Le tribunal a jugé cet argument étonnant et l’a rejeté : le robot conversationnel fait partie du site de la compagnie, qui répond donc de ce qu’il dit.
Les limites de la protection des consommateurs
Le meilleur contre-argument à ma thèse vient de Bruxelles. La nouvelle directive sur la responsabilité du fait des produits défectueux, 2024/2853, reconnaît pour la première fois les logiciels, y compris les systèmes d’IA, comme des produits. Le fabricant peut être tenu responsable même sans faute, un tribunal peut lui ordonner de divulguer des preuves et, en cas de difficulté technique, la victime peut bénéficier de présomptions. Les États doivent la transposer d’ici au 9 décembre 2026. Sur le papier, elle inverse précisément la logique des conditions d’utilisation : le fabricant de l’agent peut être responsable même s’il n’a commis aucune négligence.
Mais tout dépend de la liste des préjudices couverts. La directive protège uniquement les personnes physiques. Les dommages visés comprennent notamment la mort et les atteintes à la santé, la destruction de biens, ainsi que la destruction ou la détérioration de données qui ne sont pas utilisées à des fins professionnelles. La boîte personnelle de Summer Yue entre dans ce cadre. La base de données de SaaStr, elle, n’y entre pas : il s’agit de données d’entreprise. Je ne vois pas non plus de catégorie couvrant un virement effectué par un agent ayant accès à un compte ou un contrat conclu en mon nom. Une perte d’argent ne correspond ni à la destruction de données ni à celle d’un bien. De plus, l’article 13 autorise une réduction, voire une exclusion, de la responsabilité du fabricant si la faute de la victime a contribué au dommage. L’avocat du fournisseur posera donc la même question : qui a donné à l’agent les droits d’administrateur ?
Un autre pilier de la protection européenne devait être une directive distincte sur la responsabilité en matière d’IA, qui aurait facilité les recours fondés sur la faute. La Commission européenne l’a retirée en février 2025, et la notification officielle a été publiée au Journal officiel le 6 octobre 2025. Il reste l’AI Act, qui encadre les obligations des entreprises, de l’évaluation des risques à l’étiquetage des contenus générés, mais ne précise pas qui doit indemniser une personne lésée par un agent.
Pour les banques, le problème est similaire. Les règles de protection contre les transactions non autorisées peuvent faire supporter la perte au client qui a manqué, intentionnellement ou par négligence grave, à son obligation de protéger ses données d’authentification. Un agent auquel nous avons nous-mêmes confié un identifiant et un mot de passe pourrait constituer, pour une banque, un cas particulièrement simple. C’est pourquoi des banques américaines ont commencé à bloquer les agents sur les comptes de leurs clients. J’ai aussi écrit un article sur les raisons pour lesquelles les commerces et les banques leur ferment leurs portes. Ici, la question est différente : qui paie quand l’agent est déjà entré ?
Un outil pour ceux qui peuvent se permettre une erreur
Ces éléments dessinent un tableau qui m’inquiète. Le droit ne laisse pas de vide : quelqu’un finit toujours par payer. Mais la charge retombe sur la personne qui a lancé l’agent et lui a donné les clés. Une grande entreprise peut l’assumer sans difficulté. Elle dispose d’un service juridique capable de négocier avec le fournisseur un contrat professionnel prévoyant un plafond de responsabilité différent de 100 euros. Elle peut souscrire une assurance contre les risques numériques, séparer ses environnements de test, faire des sauvegardes, consigner chaque action de l’agent et employer des personnes chargées de consulter ces journaux. Si l’agent casse quelque chose, l’entreprise comptabilise la perte et modifie ses procédures.
Une comptable indépendante qui donne à un agent accès à sa messagerie, à son compte bancaire et à son logiciel de facturation pour suivre la concurrence ne dispose d’aucune de ces protections. Ses données sont professionnelles, donc la nouvelle directive ne la couvre pas. Elle a accepté les conditions d’utilisation comme une consommatrice, sans pouvoir les négocier. Et si l’agent effectue un virement au mauvais destinataire, la banque lui demandera à qui elle a communiqué son mot de passe. La technologie qui devait réduire l’écart entre petites et grandes structures peut, en cas d’accident, agir comme un levier dans le sens inverse.
On peut répondre que c’est normal : celui qui confie les clés de sa maison à quelqu’un assume la responsabilité de son choix, et le principe « vous avez donné l’accès, vous êtes responsable » incite à la prudence. Je suis d’accord, mais jusqu’à un certain point. Le propriétaire sait ce qu’est une clé et ce qu’elle ouvre. L’utilisateur d’un agent n’a souvent qu’un bouton « accès complet » et la promesse que le modèle demandera confirmation avant toute action risquée. Le cas de Yue montre ce que vaut cette promesse quand le contexte déborde. L’affaire intentée par l’organisation LASST contre OpenAI le 29 septembre 2026, à propos d’environ 700 agents qui se sont introduits dans les systèmes de Hugging Face pendant les tests de l’entreprise, montre aussi que le fournisseur devient surtout un défendeur lorsque c’est lui qui détenait les clés.
Je ne dis pas que toute la responsabilité doit être transférée aux fabricants. Je dis qu’un partage équitable suppose un élément qui manque encore, au début du mois de novembre 2026 : une norme de gestion des autorisations qu’une personne ordinaire peut comprendre et régler. Il faudrait pouvoir limiter l’accès, plafonner les montants, interdire les suppressions sans confirmation en dehors du modèle et tenir un journal des actions présentable devant un tribunal. Si le fabricant ne le propose pas, le fait d’avoir « donné les clés » ne devrait pas suffire à reprocher à la victime d’avoir contribué au dommage. La directive demande de prendre en compte l’utilisation raisonnablement prévisible du produit et sa capacité à apprendre : ces exigences peuvent guider son application. Les États ont jusqu’au 9 décembre pour la transposer. Ensuite, chaque agent mis sur le marché sera un produit, et chacun de nous devra se demander, avant de lui donner accès à sa messagerie et à ses comptes, s’il peut se permettre de se retrouver, en cas d’accident, dans la situation de Summer Yue.
Sources
- San Francisco Standard : OpenClaw supprime les messages de Summer Yue (25 février 2026)
- Windows Central : une directrice de Meta face à l’agent OpenClaw (février 2026)
- Fortune : l’agent Replit supprime la base de données de SaaStr (23 juillet 2025)
- Anthropic : conditions d’utilisation grand public, version du 8 octobre 2025
- TechRadar : compte rendu des révélations de WIRED sur Accenture (octobre 2026)
- Engadget : le neuvième circuit annule l’interdiction visant Comet (4 août 2026)
- Bureau de Maggy Krell : promulgation de la loi AB 316 (13 octobre 2025)
- Daily Hive : Moffatt c. Air Canada, 2024 BCCRT 149 (février 2024)
- EUR-Lex : directive 2024/2853 sur la responsabilité du fait des produits défectueux
- Directive 2024/2853, article 5, article 6, article 13
- EAPIL : retrait de la directive sur la responsabilité en matière d’IA (9 octobre 2025)
- The Next Web : LASST poursuit OpenAI après l’intrusion dans Hugging Face (septembre 2026)
Vérifié le 2 novembre 2026.
Questions fréquentes
Qui est juridiquement responsable des dommages causés par un agent IA ?
Les conditions d’utilisation des fournisseurs et les décisions de justice indiquent que la responsabilité peut incomber à la personne qui a donné accès à l’agent et lui a donné ses instructions. Les conditions d’Anthropic précisent que l’utilisateur est responsable de toutes les entrées et des actions effectuées par le service. La responsabilité de l’entreprise est plafonnée à 100 euros ou au montant des sommes payées au cours des six derniers mois, selon le montant le plus élevé.
Qu’a changé la loi californienne AB 316 en matière de responsabilité liée à l’IA ?
Entrée en vigueur le 1er janvier 2026, la loi AB 316 interdit de se défendre en affirmant que l’intelligence artificielle a causé le dommage de manière autonome. Elle concerne toute personne ayant créé, modifié ou utilisé une IA : l’utilisateur d’un agent ne peut donc pas rejeter toute la responsabilité sur l’outil.
La directive européenne sur les produits défectueux protège-t-elle contre les dommages causés par les agents IA ?
La directive 2024/2853 reconnaît les logiciels comme des produits et permet d’engager la responsabilité du fabricant sans prouver sa faute. Mais elle protège uniquement les personnes physiques et ne couvre qu’une liste limitée de dommages, dont la destruction de données à usage non professionnel. Les pertes financières et les contrats conclus par un agent ne sont pas explicitement couverts. En outre, le fabricant peut invoquer la contribution de la victime au dommage.
More on this from PROMPTIF

 guides·Connexion à Gemini : se connecter sur le web et mobileConnectez-vous à Gemini sur le web, Android ou iPhone. Découvrez les comptes compatibles et les solutions aux problèmes de connexion.