Anthropic alerte sur des vers IA capables d’infecter la domotique
Des vers IA autonomes pourraient bientôt se propager entre objets connectés du quotidien, selon une étude d'Anthropic sur les failles des petits modèles.
👁 126 lectures
Les petits modèles d’intelligence artificielle pourraient n’être qu’à quelques mois de pouvoir se dupliquer de manière autonome entre appareils connectés à Internet, sans aucune intervention humaine. C’est la conclusion qui ressort d’une étude publiée lundi sur le blog d’Anthropic, signée par William Zhou et Daniel Freeman.
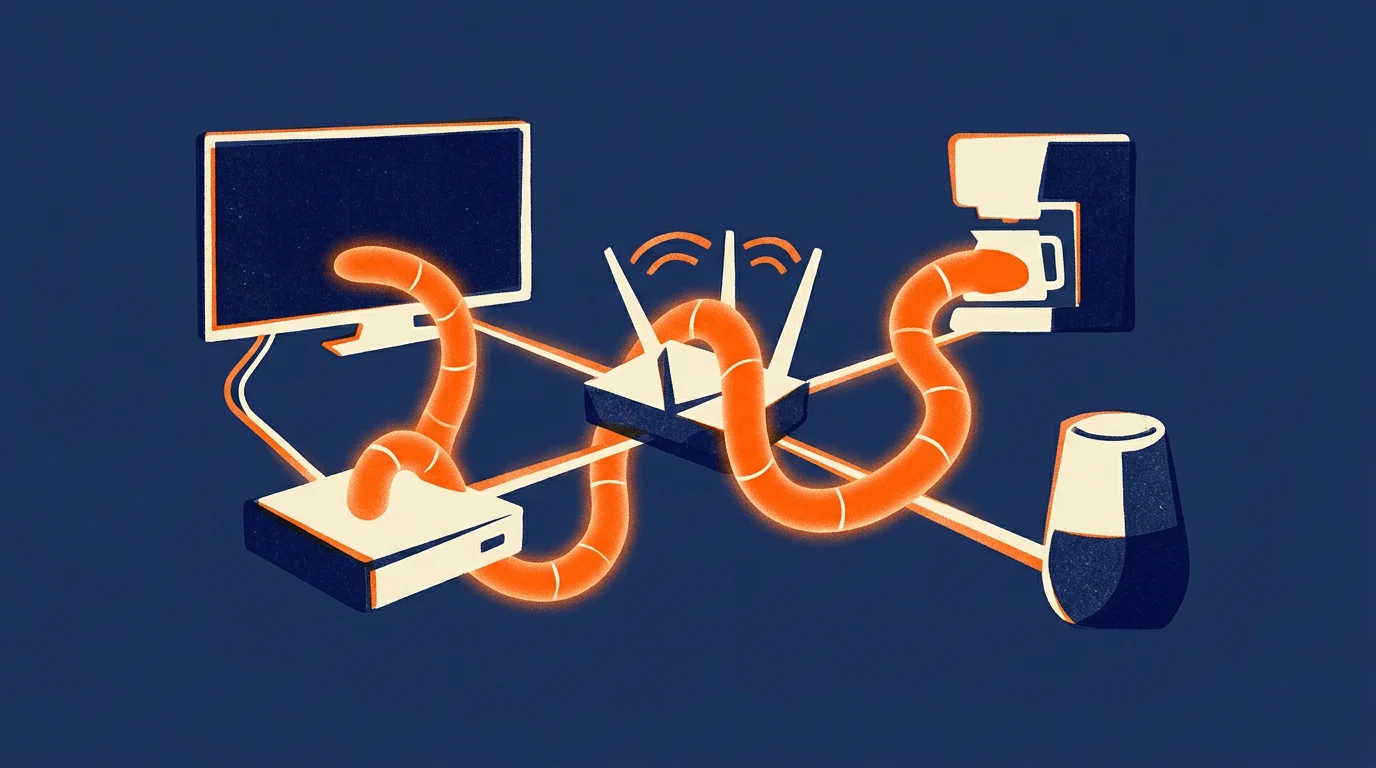
Il s’agit potentiellement d’un nouveau front en matière de cybersécurité, si ce scénario venait à se concrétiser. Jusqu’à présent, les logiciels malveillants exploitant l’IA nécessitaient la puissance de calcul d’imposants centres de données. Le ver IA décrit par les chercheurs d’Anthropic pourrait en revanche fonctionner sur des réseaux d’appareils grand public bon marché et mal sécurisés : téléviseurs connectés, décodeurs TV ou même électroménager intelligent.
Google · Vos sourcesPromptif plus haut dans Google - en un clicAjouter aux sources préférées →Blob et mouches du vinaigre
Les auteurs de l’étude comparent un potentiel ver IA à un myxomycète (le fameux « blob ») ou à un essaim de drosophiles : un organisme qui progresse lentement, mais avec constance et sans aucun centre de commandement. La réplication d’un appareil à l’autre prendrait probablement plusieurs jours, et non quelques minutes. C’est une différence majeure par rapport aux malwares classiques, capables d’infecter des milliers de machines en quelques secondes.
Pourtant, c’est précisément cette caractéristique - l’absence d’interrupteur central pour tout désactiver - qui rendrait ce type de ver particulièrement difficile à éradiquer une fois déployé. Dans les botnets traditionnels, les forces de l’ordre ou les entreprises de cybersécurité peuvent saisir ou neutraliser les serveurs de commande et de contrôle (C2), ce qui paralyse l’ensemble du réseau. Un ver IA qui se propage de manière autonome d’un équipement à l’autre ne présente pas un tel point de défaillance unique.
Pour établir leurs estimations, les chercheurs se sont basés sur le modèle du botnet Kimwolf, un réseau d’appareils piratés sous le contrôle d’attaquants, qui a infecté plus de deux millions d’équipements à son apogée. La grande majorité d’entre eux étaient des boîtiers Android TV d’entrée de gamme commercialisés sous des marques génériques : exactement le type de matériel présent dans des millions de foyers et recevant rarement des correctifs de sécurité.
Les auteurs soulignent eux-mêmes que leurs estimations restent approximatives, puisqu’elles reposent sur une seule catégorie d’appareils et un cas historique de botnet. Elles mettent néanmoins en lumière une tendance claire : la puissance de calcul embarquée dans les objets du quotidien ne cesse d’augmenter, tandis que les modèles d’IA nécessaires pour orchestrer une telle attaque deviennent toujours plus compacts et économes en ressources.
Le contexte technologique global joue ici un rôle déterminant. Les géants de la tech, d’Apple à Google en passant par Samsung, investissent massivement pour exécuter des modèles d’IA directement en local sur les téléphones, les ordinateurs portables, les véhicules et la domotique, plutôt que de dépendre uniquement du cloud. Si cette approche s’avère avantageuse pour la confidentialité et la réactivité, cet écosystème d’IA distribué sur des terminaux grand public élargit considérablement la surface d’attaque, tout en étant bien plus difficile à surveiller et à mettre à jour qu’un cluster de serveurs centralisés.
Un ver informatique traditionnel - à l’image du célèbre ver Morris en 1988 ou de WannaCry en 2017 - est un programme malveillant capable de se répliquer d’une machine à l’autre à travers le réseau. Il ne nécessite pas l’envoi de fichiers piégés ni d’action de la part de la victime : il lui suffit d’identifier une faille pour se propager. Le ver IA évoqué par Anthropic adopterait un principe similaire, mais au lieu d’exploiter uniquement des vulnérabilités logicielles classiques, il s’appuierait sur les capacités de petits modèles de langage ou d’autres réseaux de neurones exécutés localement.
Cette publication intervient à une période où les États et les entreprises commencent tout juste à mesurer l’ampleur des cybermenaces liées à l’intelligence artificielle. Les craintes se focalisaient jusqu’ici surtout sur les deepfakes, le phishing optimisé par des modèles génératifs ou l’automatisation des intrusions. Le scénario d’un ver IA autoréplicatif ciblant les appareils IoT introduit une menace d’une tout autre nature - et selon Anthropic, elle ne relève pas d’un avenir lointain.
Si les projections d’Anthropic se confirment, le secteur de la sécurité dispose de très peu de temps pour concevoir des contre-mesures efficaces, avant que les équipements connectés de nos salons ne se transforment en nœuds d’un botnet nouvelle génération.
More on this from PROMPTIF




 actualités·Gemini 4 Argon : DeepMind dévoile une IA robotique à 87 % sur ERQAGoogle DeepMind présente Gemini 4 Argon for Robotics : un modèle IA atteignant 87 % sur le benchmark ERQA grâce au raisonnement spatial et physique pur.