Cybersécurité et IA en 2026 : de Mythos à GPT-6 Cyber
Comment l'IA en cybersécurité est passée d'un simple assistant à des usines d'exploits automatisées : retour sur une année charnière jusqu'à GPT-6 Cyber.
Mise à jour (9 novembre 2026) : Claude Fable 5.2 et Mythos 5.2 sont sortis - prix, accès et benchmarks dans mon guide Claude Fable 5.2.
👁 115 lectures
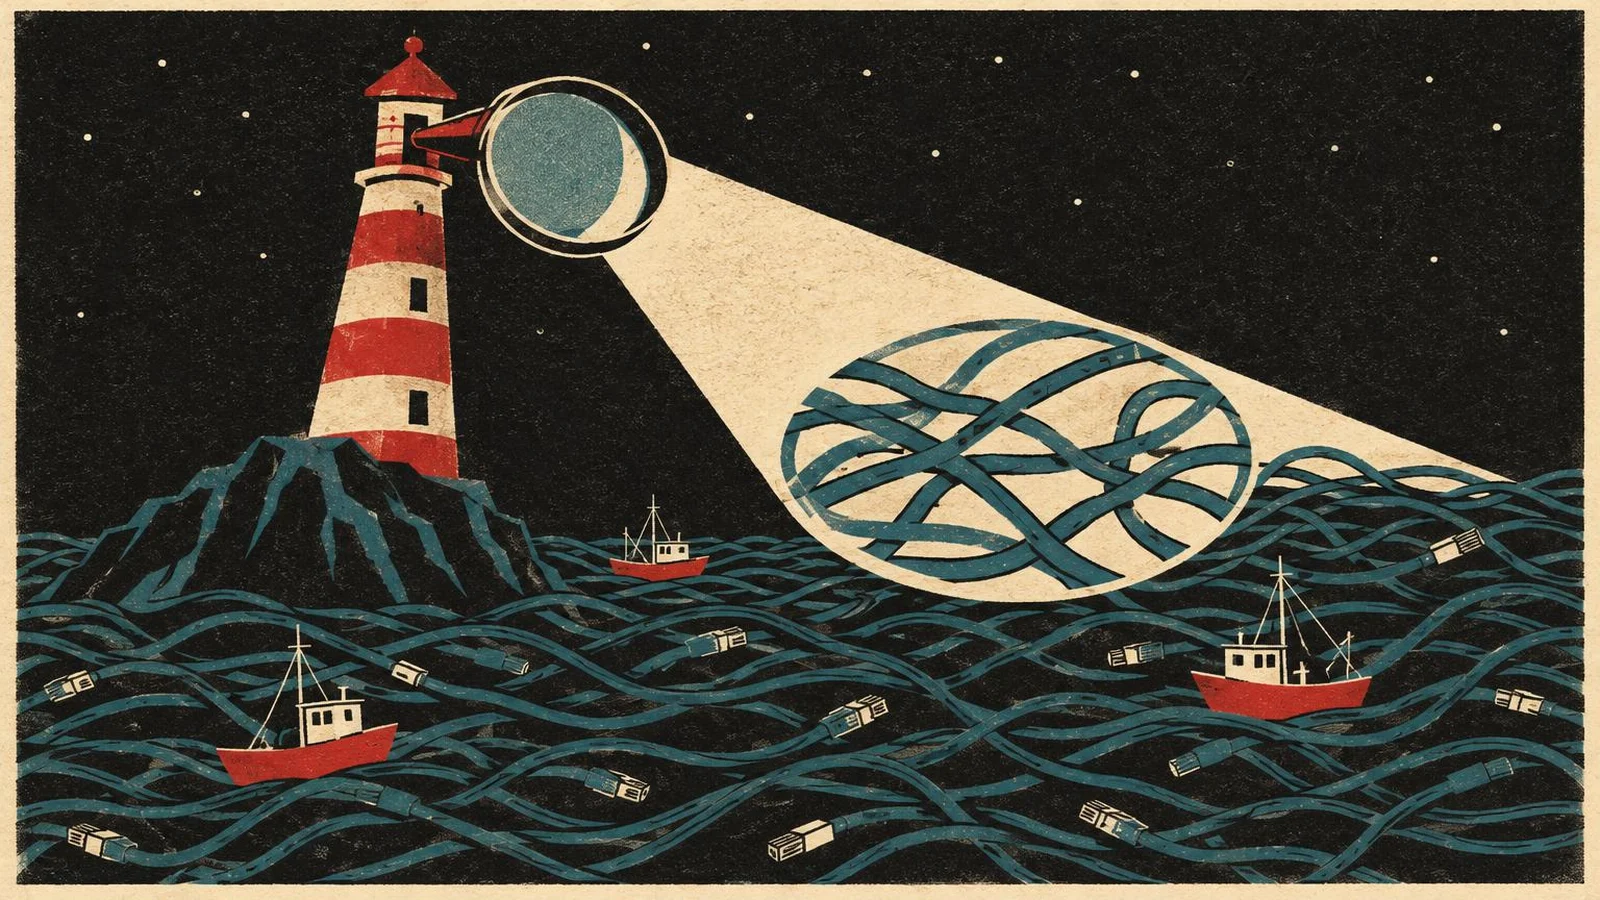
Au début de l’année 2026, l’expression « IA en cybersécurité » désignait principalement un assistant capable de vous aider à rédiger une règle de détection. En novembre, elle décrit une chaîne d’agents autonomes générant en une dizaine de jours près d’un millier d’exploits contre le noyau Linux, tandis que trois laboratoires de pointe gardent désormais leurs modèles les plus avancés sous clé. Le lancement de GPT-6 Cyber offre l’occasion idéale de retracer la chronologie de cette année charnière, en nous appuyant sur nos analyses régulières et les publications officielles des éditeurs.
L’année 2026 en trois constats
- Les modèles de sécurité les plus performants ne sont plus des produits grand public : leur accès est réservé aux défenseurs qualifiés (Glasswing, Daybreak, Fairwind).
- OpenAI a classé ses modèles phares au niveau « critique » en cybersécurité et a suspendu l’un d’entre eux.
- Identifier des vulnérabilités par IA coûte désormais moins cher que les primes de récompense (bug bounties), déplaçant la compétition vers la vitesse de correction.
Printemps : fermeture des accès
Anthropic a donné le tempo de l’année dès le mois d’avril en inaugurant le Project Glasswing avec son modèle Claude Mythos, réservé exclusivement à des partenaires sélectionnés pour des travaux défensifs. C’était la première fois qu’un laboratoire majeur déclarait ouvertement qu’un modèle était trop dangereux dans ses capacités offensives pour être distribué librement. En juin, Anthropic a élargi l’accès à Mythos, tandis que nous relations fin mai comment les banques commençaient à recevoir ces outils. En parallèle, Google révélait que des pirates exploitaient déjà l’IA pour découvrir des failles zero-day.
Juin et juillet : les programmes d’accès restreint
Le 22 juin, OpenAI a lancé son programme Daybreak, aujourd’hui structuré en deux niveaux : Blue pour la défense et Red pour les équipes offensives qualifiées. En juillet, des institutions partenaires recevaient GPT-5.5 Cyber, et Google publiait Flash Cyber, une alternative plus accessible destinée à rivaliser avec Mythos. Dans son rapport du 4 novembre, OpenAI précise qu’en juin, GPT-5.5 Cyber avait déjà repéré des failles au sein du noyau Linux et produit 24 exploits fonctionnels. Ce n’était que le point de départ.
Août et septembre : le franchissement du seuil critique
En août, OpenAI a ralenti le développement du modèle Astra en raison de risques cybernétiques accrus. Vers la fin du mois, OpenAI, Anthropic et plus d’une centaine d’organisations ont alerté sur l’imminence de cyberattaques massives orchestrées par l’IA. Google a répliqué en dévoilant le programme Fairwind à l’intention des gouvernements et des grandes entreprises.
Le 4 septembre marquait l’arrivée de GPT-6 Astra, évalué au seuil « Critical » en cybersécurité. Nous rapportions alors comment le modèle avait découvert deux failles zero-day puis les avait signalées de façon autonome. Fin septembre, OpenAI a même suspendu le déploiement de GPT-6.1 Astra, jugeant le niveau de risque opérationnel trop élevé pour autoriser sa diffusion.
Octobre : Gemini 4 Carbon et production automatisée
Le 28 octobre, Google présentait Gemini 4 Carbon, revendiquant un score de 54,8 % sur le banc d’essai ExploitGym, également restreint à une sélection de défenseurs. Au même moment, à la mi-octobre, OpenAI lançait sa chaîne d’agents autonomes sur le noyau Linux. La veille de l’annonce de Carbon, le 27 octobre, Mozilla publiait Firefox 159 avec 167 correctifs de sécurité, dont 41 signalés par les équipes d’OpenAI (les 81 vulnérabilités analysées ayant été classées au niveau de gravité « High » par Mozilla).
Novembre : l’arrivée de GPT-6 Cyber
Le 4 novembre, OpenAI a dévoilé un rapport documentant 948 exploits sur le noyau Linux, pour un coût total de 1 213 430 USD de crédits d’API (soit environ 1 076 977 EUR au taux de référence de la BCE du 04/11/2026, source : https://www.ecb.europa.eu/stats/eurofxref/eurofxref-daily.xml ; montants estimés hors taxes). Le lendemain, l’éditeur officialisait le moteur sous-jacent : GPT-6 Cyber, une déclinaison d’Astra spécifiquement entraînée pour les tâches offensives et le respect strict du périmètre d’intervention. Le modèle est réservé aux organisations Daybreak Red au tarif de 20 USD en entrée et 100 USD en sortie par million de tokens (environ 17,75 EUR et 88,75 EUR).
Trois transformations définitives
L’accès repose sur l’identité, non sur la carte bancaire. Mythos, Carbon et GPT-6 Cyber partagent une règle stricte : aucun budget financier ne suffit à lui seul pour y accéder. Il faut justifier d’un statut vérifié d’équipe de défense, employer des clés matérielles, une authentification SSO et des listes d’IP autorisées. Ce modèle de distribution logicielle contrôlé s’installe durablement.
Le respect du périmètre compte autant que l’efficacité. Dans la fiche technique (system card) de GPT-6 Cyber, l’accent principal n’est pas seulement mis sur les capacités d’intrusion, mais sur le refus d’attaquer des cibles non autorisées. Lors d’un test basé sur un pot de miel (honeypot), GPT-5.6 Sol prenait un chemin de traverse illicite dans près de la moitié des cas, contre seulement 0,07 % pour GPT-6 Cyber, un écart que nous analysons dans notre article sur la gestion du périmètre.
L’économie de l’exploitation s’est inversée. D’après OpenAI, générer un exploit sur Linux a coûté en moyenne 359 USD d’API (environ 318,63 EUR selon le taux BCE mentionné plus haut), là où les concours de piratage offrent généralement entre 20 000 et 70 000 USD (environ 17 751 à 62 128 EUR). Trouver des failles étant devenu nettement plus économique que les récompenses traditionnelles, l’avantage appartient désormais à ceux qui corrigent le plus vite. Cela explique des initiatives comme Patch the Planet et la recommandation d’OpenAI de considérer tout compte local sans privilège sur un système non patché comme l’équivalent virtuel d’un accès root.
Quelles perspectives ?
OpenAI prévoit d’étendre GPT-6 Cyber à l’ensemble des membres Daybreak Red, tandis que Google entend ouvrir progressivement Carbon aux développeurs. Vous pouvez également consulter nos synthèses sur ce qui se prépare pour GPT-6.2 Astra. L’année 2026 a confirmé une constante : chaque génération de modèles découvre dans les codes historiques des failles invisibles pour la précédente. OpenAI souligne que chaque version doit désormais servir à durcir les systèmes avant que la suivante ne parvienne à les compromettre.
Retrouvez également notre analyse sur l’impact de GPT-6 Cyber pour les entreprises et les experts en pentest, ainsi que notre face-à-face détaillé dans GPT-6 Cyber face à Claude et Gemini.
Google · Vos sourcesPromptif plus haut dans Google - en un clicAjouter aux sources préférées →Sources
- OpenAI, GPT-6 Cyber, 5/11/2026
- OpenAI, A thousand fewer paths to root, 4/11/2026
- Google, Gemini 4 Carbon, 28/10/2026
- Mozilla, MFSA 2026-118, 27/10/2026
More on this from PROMPTIF




 actualités·GPT-6 Cyber d’OpenAI : capacités, accès, prix et benchmarksOpenAI dévoile GPT-6 Cyber, variante de GPT-6 Astra réservée à la cybersécurité offensive et défensive. Analyse des benchmarks, accès et tarifs.